2026年の春ごろから、情報漏洩や不正アクセスのニュースがやけに増えたと感じています。きっかけとしてよく名前が挙がるのが、Anthropicが4月に発表したAIモデル「Claude Mythos(クロード・ミュトス)」です。そして10月、プログラミング言語「PHP」の重大な欠陥が見つかり、高市首相がXで「大至急のお願い」を呼びかける異例の事態になりました。
前回のSBI証券のセキュリティ対策記事がとても好評で、反響も大きくて正直驚いています。記事更新がPHP騒動の直前だったので、タイミングがハマって、多くの人も関心を寄せたんだと思います。SNSを開けば「Wi-Fiを切れ」「スマホの電源を落とせ」といった投稿も流れてきます。正直、何が本当で何が大げさなのか、僕自身もすぐには判断できませんでした。そこで公式発表や報道を一つずつ確かめながら、流れを整理してみました。
※この記事は2026年10月24日時点の公開情報をもとに、セキュリティの専門家ではない兼業投資家がまとめたものです。状況は日々変わるため、最新情報は末尾の参考資料から各公式サイトで確認してください。
この記事でわかること
- Claude Mythosの発表から現在までの主な流れ(時系列)
- PHP脆弱性騒動で実際に何が起きたのか
- SNSで広がった誤情報・誇張と、その根拠
- 日本とアメリカの政府がどう動いたか
- 証券口座だけでなく、生活全般で個人がやっておくべき対策
先に結論
- PHPの欠陥を直すのはサーバーを運営する企業側の仕事で、閲覧するだけの個人がスマホやWi-Fiをどうこうしても防げません。
- AIで脆弱性が見つかるスピードは上がっていて、企業からの情報漏洩は今後も起こりうる前提で考えたほうが現実的です。
- 個人にできるのは「漏れても被害が広がらない」備えです。考え方は分散投資とよく似ています。
Claude Mythosとは?発表から現在までの流れ
Claude Mythosは、米Anthropicが2026年4月に発表したAIモデルです。ソフトウェアの欠陥(脆弱性)を見つける能力が非常に高く、Anthropicは悪用されるリスクを理由に一般公開しないと表明しました。代わりに、IT企業や金融機関など防御側の組織に限定して提供する「Project Glasswing(プロジェクト・グラスウィング)」を立ち上げています(Constellation Research、VentureBeat)。
たとえるなら「どんな鍵でも開けられる錠前師」が現れたようなものです。防犯の点検に使えば心強い一方、泥棒の手に渡れば大変なことになります。だからこそ各国の政府や金融機関が一斉に動き出しました。
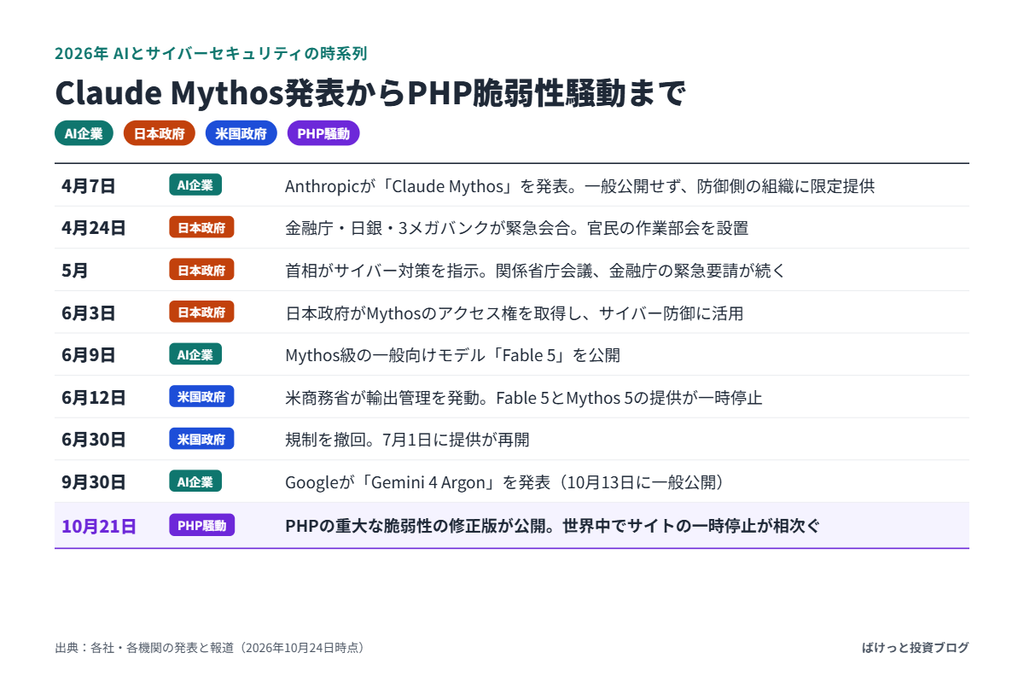
6月の輸出管理については、政府とAnthropicの見方が分かれました。政府側は国家安全保障を理由とし、発端はFable 5の安全策をすり抜ける手法(ジェイルブレイク)が見つかったという報告だったと報じられています。一方Anthropicは、その手法は限定的で汎用性がないと反論しました(Security Affairs、Trending Topics)。
PHP脆弱性騒動で何が起きたのか
10月21日、PHPの開発チームは重大な脆弱性2件(CVE-2026-109618とCVE-2026-109619)を直す緊急の修正版を公開しました。どちらも深刻度は10点満点で9.2です。ログインしていない第三者が、遠隔からサーバー上でプログラムを動かせるおそれがあります(Help Net Security)。
PHPは、Webサイトの裏側で動く「配線」のようなプログラミング言語です。WordPressをはじめ多くのサイトで使われています。今回はその配線に欠陥が見つかったので、建物(サーバー)を管理する企業が一斉に修理に追われた、という構図です。
「10年以上見つからなかった」の意味
影響を受けるのは2012年に公開されたPHP 5.4以降のバージョンで、これが「10年以上」の根拠です(Sansec)。開発チームは2024年の外部監査で兆候をつかんでいましたが、具体的な悪用方法が見つからず、人手不足もあって対応が先送りされていました(時事ドットコム)。
AIはどう関わったのか
- セキュリティ企業Califは、OpenAIのAIモデル「GPT-5.6 Sol」を使って欠陥を見つけました(OpenAI)。
- Google傘下のWizは、「Gemini 4 Argon」などを使って同じ欠陥を独自に発見しました(時事ドットコム)。
- PHPの開発側も、今年に入ってClaude Mythosを使ったセキュリティ点検を行っていました(ITmedia NEWS)。
なぜここまで大騒ぎになったのか
本来は修正版がそろってから一斉に公表する予定でしたが、情報が前倒しで漏れてしまいました。10月20日にネット掲示板へCVE番号などが書き込まれ、公表は1日早まります。さらに発見企業が攻撃の実演動画を誤って公開し、別の企業も約束の時刻より早く修正版を配布しました(ITmedia NEWS、Socket)。
「悪用の試み数百万件」の中身
- Amazonは、公表の4日前にあたる10月17日に、すでに悪用の試みを観測していました(Help Net Security)。
- Cloudflareの観測では、試みは公表前の10時間で数千件、公表後2時間以内に数十万件、その後数百万件に増えました(ITmedia NEWS)。
- ただしこれは「試み」の件数で、侵入に成功した数ではありません。攻撃には標的ごとの条件がそろう必要があり、大規模な被害は当初の想定より起きにくいという分析もあります(Sansec)。
- 10月23日には、修正版でも直っていない別の欠陥(CVE-2026-115560)も公表されました。続報には注意が必要です(SOCRadar)。
SNSで広がった誤情報・誇張をチェック
騒動のたびに、もっともらしい話がSNSで拡散されます。代表的なものを、根拠となる情報源と一緒に整理しました。リンク先で原文を確かめられます。
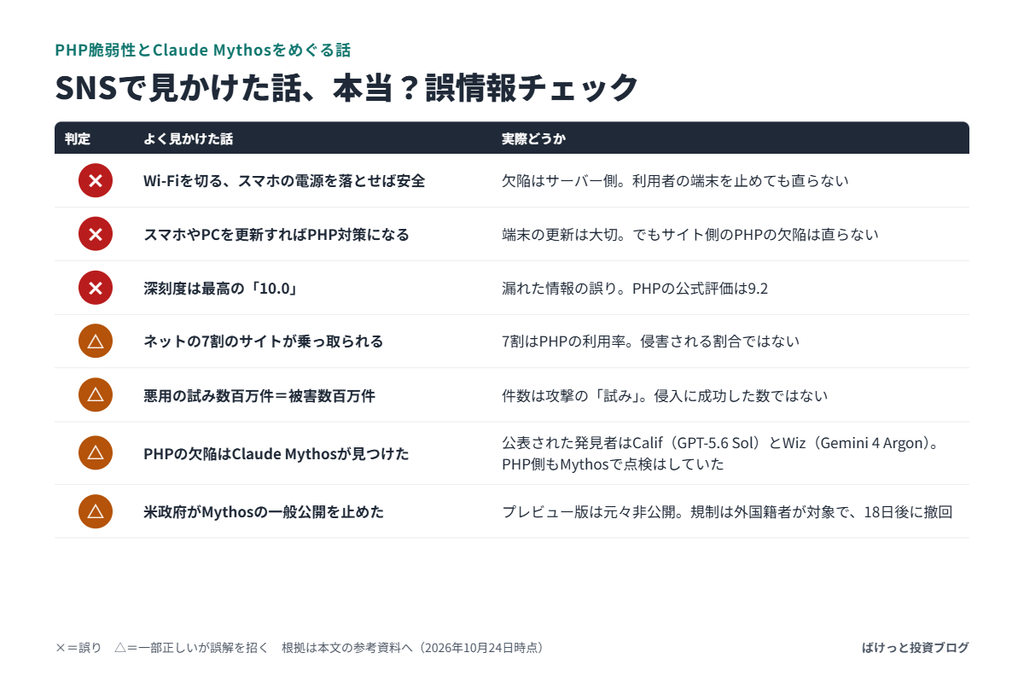
判定の見方:×=誤り、△=一部正しいが誤解を招く。
こうした話の多くは「みんなの役に立ちそう」な形で広がります。シェアする前に、公式発表や複数の報道で確かめる習慣が一番の防御になります。
日本とアメリカの政府はどう動いたか
日本政府
Mythos発表後の日本政府は、金融と重要インフラの守りを固める方向で動いてきました(時系列の章を参照)。PHP騒動では、次のように対応しています。
- 高市首相が10月21日夜にXで、サイト運営者に修正の準備を呼びかけ。すぐ直せない場合はサイトの一時停止も有効だとした(高市首相のX投稿)。
- IPA(情報処理推進機構)と国家サイバー統括室が注意喚起を出し、JPCERT/CCも10月22日に注意喚起を公表(IPA、JPCERT/CC)。
- 木原官房長官は10月22日、政府機関や重要インフラ事業者から被害の報告は受けていないと説明。厚生労働省や財務省なども、予防のため一部サイトを止めた(日本経済新聞、時事ドットコム)。
アメリカ政府
- NSA・FBI・CISA(米サイバーセキュリティ・インフラ安全保障庁)は、修正できないシステムはオフラインにするよう求めた。CISAは、公表時点では悪用を確認していないとしている(Nextgov)。
- ホワイトハウスは、連邦機関や主要AI企業と連携して修正を急いだと声明を出した(Yahoo Tech)。
日本で広がった「予防的に止める」対応
今回の日本では、銀行の一部サービスや飲食チェーンのネット注文、自治体のサイトなどが予防的に止まりました。利用者としては不便ですが、「直るまで入口を閉めておく」判断です。サービス停止のお知らせを見かけても、慌てず公式の続報を待てば大丈夫です。
個人がやっておくべきセキュリティ対策
まずは証券口座の守りから(前回の記事)
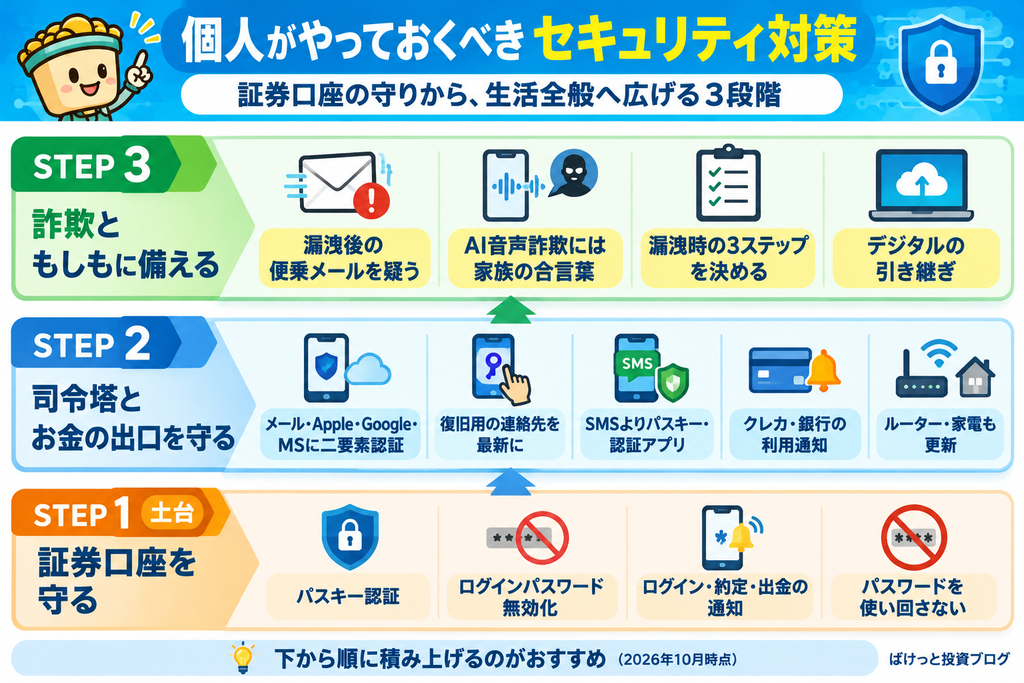
資産を預けている証券口座の守りは、前回の記事で詳しくまとめました。パスキー認証、ログインパスワードの無効化、ログイン・約定・出金のメール通知など、SBI証券で僕が実際に設定している内容です。
▶ 【2026年版】SBI証券Plusアプリの魅力と、セキュリティ対策まとめ
僕が長年メインで使っている証券口座です。まだSBI証券の口座を持ってない人はぜひご検討下さい!
ここからは、そこから一歩進めて、投資以外も含めた生活全般の対策です。前提は「自分では防げない漏洩が起きても、被害が広がらないようにする」ことです。
レベルアップ① すべての「司令塔」アカウントを守る
メールと、Apple・Google・Microsoftのアカウントは、ほかのサービスのパスワード再設定やパスキー保存の起点になる「司令塔」です。ここを乗っ取られると、連鎖的にすべてが危なくなります。
- 二要素認証(できればパスキー)を設定する
- 復旧用の電話番号とメールアドレスを最新にしておく
- ログイン中の端末一覧を見て、古い機種や心当たりのない端末を外す
レベルアップ② 電話番号とSMSに頼りすぎない
SMSで届く認証コードは手軽ですが、偽サイトに入力させて盗む手口があります。選べるサービスでは、パスキーや認証アプリに切り替えておくと安心です。携帯電話会社の暗証番号も、誕生日など推測されやすいものは避けましょう。
レベルアップ③ お金の「出口」に見張りを置く
- クレジットカードの利用通知をオンにする
- 銀行の入出金通知をオンにする
- 証券口座のログイン・約定・出金通知は、前回の記事のとおり
漏洩そのものは防げなくても、通知があれば被害に早く気づけます。身に覚えのない通知が来たら、すぐにカード会社や金融機関の公式窓口へ連絡します。
レベルアップ④ 詐欺の入口を閉じる
- 漏洩事件の直後は「お詫び」「本人確認のお願い」を装った偽メールやSMSが増えます。リンクは踏まず、ブックマークや公式アプリから確認します。
- 「サポートです、設定を変更してください」という電話やメッセージで、認証の操作をしないこと。
- AIで家族の声をまねる詐欺も報じられています。お金の話が出たら一度電話を切り、家族で決めた合言葉や本人の番号へのかけ直しで確かめます。
レベルアップ⑤ 家の中の機器も更新する
スマホやパソコンのOSとアプリは自動更新をオンにします。見落としがちなのが、Wi-Fiルーターや見守りカメラなどの家電です。管理画面で更新を確認し、初期設定のままのパスワードは変えておきましょう。
レベルアップ⑥ 「漏れた」と知ったときの3ステップを決めておく
- そのサービスのパスワードを変える
- 同じパスワードを使っていた他のサービスも変える(使い回しをやめていれば不要)
- しばらくは、そのサービスを名乗るメールやSMSを特に疑う
パスワード管理アプリには、漏洩が確認されたパスワードを知らせる機能があります。1Passwordなら「Watchtower」、Googleのパスワードマネージャーなら「パスワードチェックアップ」です。
レベルアップ⑦ 長期投資家こそ「デジタルの引き継ぎ」を
長期投資は数十年続きます。もしものとき、家族が口座の存在すら知らなければ、資産は守れても引き継げません。
- 利用している金融機関の一覧(口座番号やパスワードは書かない)を、家族がわかる場所に残す
- Appleの「故人アカウント管理連絡先」や、Googleの「アカウント無効化管理ツール」を設定しておく
やらなくていいこと
大きなニュースのたびにWi-Fiを切る、全サービスのパスワードを一斉に変える、といった行動は効果が薄く、疲れて続きません。本当に大事なのは、上の対策を一度整えて、定期的に見直すことです。
長期投資家の僕が考える「守り」の基本
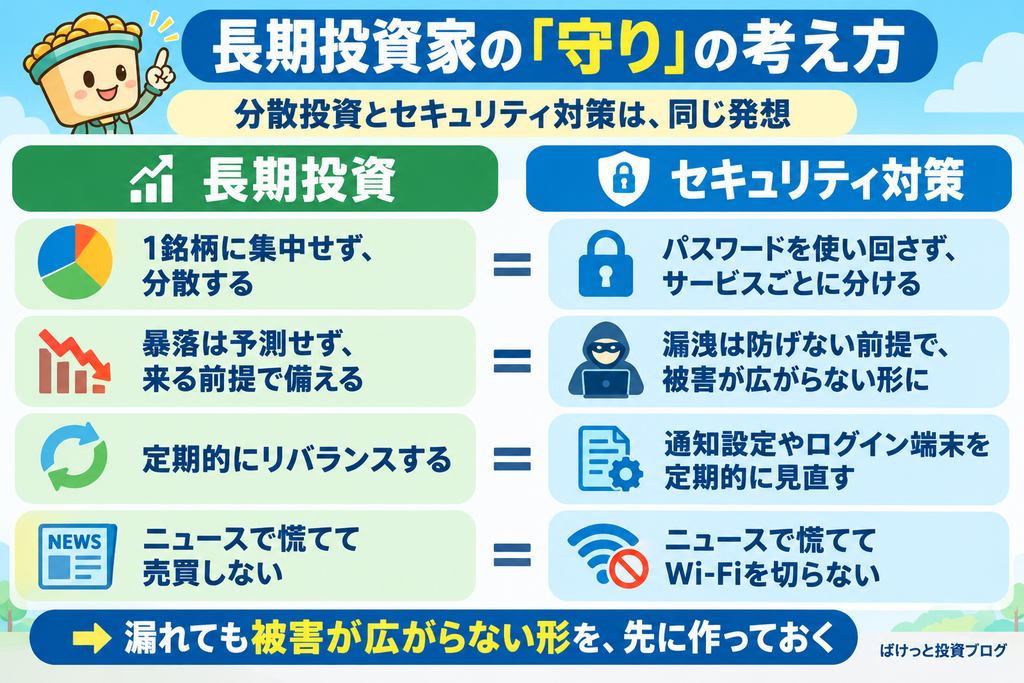
調べてみて感じたのは、セキュリティ対策の考え方が、長期投資とよく似ているということです。
漏洩は自分では防げないからこそ、漏れても被害が広がらない形を先に作っておく。これは、暴落を当てるのではなく暴落に耐えられるポートフォリオを作る、という僕の投資の考え方と同じです。「暴落がいつ来るかわからないケド、暴落は必ず来ると思って準備しておく」というのと同じように、「情報漏洩がいつどこで起こるかわからないケド、漏洩してもすぐに対処できる体制を作っておく」というのと同じだと思うんです。
AIで脆弱性が見つかるスピードは、これからも上がっていくはずです。防御側が先に見つけて直すケースが増える一方で、ニュースになる件数も増えるでしょう。そのたびに不安になるより、一度仕組みを整えて、あとは淡々と点検する。インデックス投資と同じく、退屈な守りが一番強いと思っています。
よくある質問
PHPの脆弱性で、個人が何か対策する必要はありますか?
Webサイトを見たり通販を使ったりするだけなら、PHPそのものへの対策は不要です。修正はサイトを運営する企業の仕事です。個人は、パスワードの使い回しをやめる、二要素認証を設定するといった基本の対策を続けましょう。
Claude Mythosは一般の人も使えますか?
Mythosのプレビュー版は一般公開されておらず、防御側の組織に限定して提供されています。一般向けには、Mythos級の能力を安全向けに調整した「Fable 5」が提供されています。
利用しているサービスから「情報が漏洩しました」と連絡が来たら?
そのサービスのパスワードを変え、同じパスワードを使っていた他のサービスも変えます。その後しばらくは、そのサービスを名乗るメールやSMSのリンクを開かないよう注意してください。
証券口座で一番大事な設定は何ですか?
パスキー認証と、ログイン・約定・出金の通知です。詳しくは前回の記事で、SBI証券の画面に沿ってまとめています。
AIの進化で、サイバー攻撃はもっと増えますか?
AIは攻撃側にも防御側にも使われます。今回のPHPの件のように、防御側がAIで先に欠陥を見つけて直すケースも出てきています。個人としては、どちらに転んでも被害が広がらない備えをしておくのが現実的です。
まとめ
- Claude Mythosの登場以降、AIで脆弱性が見つかるスピードが上がり、日米の政府も対策を強めている
- PHPの騒動は、サーバーを運営する企業側の問題で、個人がWi-Fiを切っても意味はない
- SNSの情報は、公式発表や複数の報道で確かめてから信じる・広める
- 個人の守りは「漏れても被害が広がらない」備え。司令塔アカウント、お金の出口の見張り、詐欺の入口を閉じることが柱
- 長期投資と同じく、一度整えて淡々と点検するのが一番強い
僕もこの記事を書きながら、自分の設定を一つずつ見直しました。年に一度のリバランスのついでに、守りの点検もしてみてください。
参考資料(2026年10月24日時点)
公的機関・公式発表
- IPA 重要なセキュリティ情報
- JPCERT/CC
- 米議会調査局(CRS):連邦政府とAnthropic
- Anthropic:Fable 5とMythos 5の提供について
- Anthropic:Project Glasswing
- OpenAI:Patch the Planet
- 高市首相のX投稿(10月21日)
報道・専門家の解説
- 時事ドットコム:脆弱性、10年以上前から存在 AIが解明支援
- 時事ドットコム:政府、PHP被害報告なし
- 日本経済新聞:官房長官「重要インフラに注意喚起」
- 日本経済新聞:Mythos関係省庁会議
- ITmedia NEWS:日本政府がMythosアクセス権を取得
- ITmedia NEWS:PoCフライング公開の経緯
- ITmedia NEWS:悪用の試み数百万件
- 岡田有花:「PHP脆弱性」スマホの電源を切っても意味なし
- piyolog:PHPの2件の脆弱性まとめ
- Nextgov:NSA・FBI・CISAの勧告(英語)
- Sansec:PHP2Shellの分析(英語)
- Security Affairs:輸出管理の経緯(英語)
コメント